経理代行のセキュリティは、認証取得の有無・契約書のセキュリティ条項・データ管理体制という5つのポイントを、契約前に確認することです。価格や対応範囲だけで委託先を決めると、契約後に情報漏えいの責任範囲であいまいさが残ります。本記事では、確認すべき5つのポイントと、契約書・運用面での具体的なチェック項目を解説します。
この記事は、経理代行サービスへの委託を検討していて、情報セキュリティの確認方法が分からない中小企業の経営者・管理部門責任者向けです。
※ 2026年8月時点の情報です。
この記事でわかること
- 経理代行のセキュリティで確認すべき5つのポイント
- Pマーク・ISMSなど認証の見方
- 契約書に入れるべきセキュリティ条項
- 情報漏えい時の対応体制の確認方法
経理代行のセキュリティで確認すべき5つのポイント
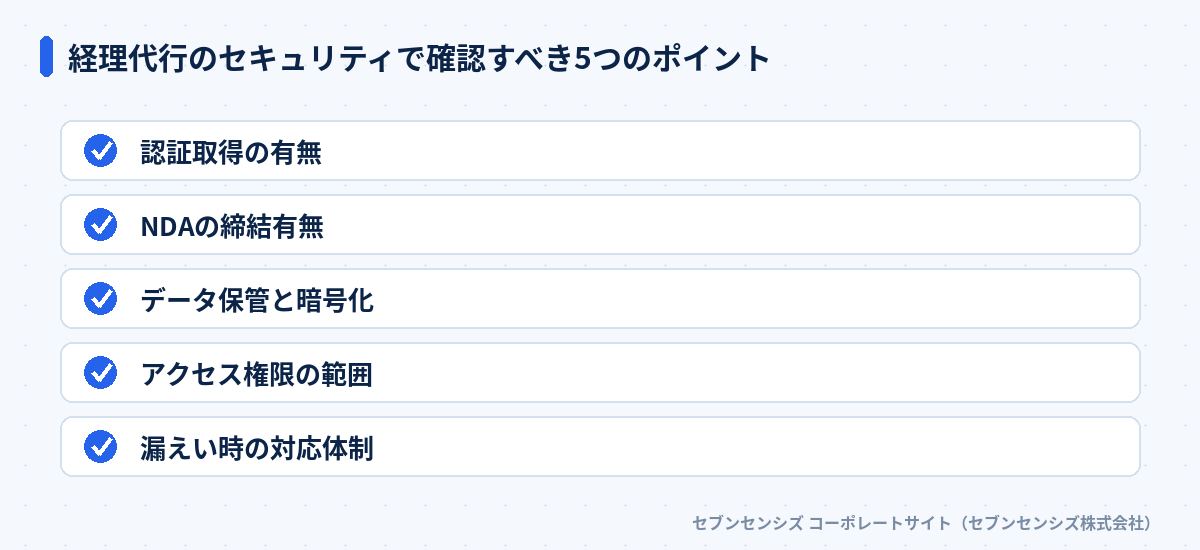
経理代行のセキュリティは、認証・契約・データ管理・権限・対応体制の5点で確認します。
実際の例については、経理代行の失敗5パターンにまとめています。
関連する内容については、開業したばかりの経理代行、使うべき?判断基準3つにまとめています。
 経理代行のセキュリティで確認すべき5つのポイント
経理代行が扱うデータには、取引先の口座情報や従業員の給与情報が含まれます。扱う情報の機密性が高いからこそ、価格や対応スピードだけで委託先を選ぶと後悔しやすくなります。
確認すべき5つのポイントは、以下のとおりです。
- 認証取得: プライバシーマーク(Pマーク)やISMSなどの第三者認証があるか
- 契約条項: 秘密保持・再委託制限・データ消去などが契約書に明記されているか
- データ保管: 保管場所と暗号化の有無、バックアップ体制
- アクセス権限: 担当者ごとに権限が最小化されているか
- 対応体制: 漏えい時の報告義務と責任範囲が明確か
5つは互いに関連しています。認証を取得している会社ほど、契約書のセキュリティ条項も具体的に説明できる傾向があります。次の章から、それぞれの確認方法を具体的に見ていきます。
なぜ経理代行にセキュリティ確認が欠かせないのか
経理データには口座番号や給与情報が含まれ、漏えい時に取引先や従業員へ被害が及びます。
独立行政法人情報処理推進機構(IPA)が2024年10月〜2025年1月に実施した中小企業における情報セキュリティ対策に関する実態調査(中小企業4,191社対象)があります。この調査では、過去3年間に情報セキュリティ対策への投資を行っていない中小企業が約6割にのぼりました。委託先だけでなく、委託する側の意識もまだ十分とはいえません。
東京商工リサーチが公表した2025年上場企業の個人情報漏えい・紛失事故の調査では、事故件数は180件発生し、原因の77.7%が「社内システム・サーバー」でした。規模の大きな企業でも、システム経由の漏えいが後を絶ちません。
当社は補助金を使った会計ソフト・受発注ソフトの導入支援を手がけています。申請の現場では、既存の経理データをクラウドへ移す際にアクセス権限の設計が甘く、退職者のアカウントが残っていた企業を何度も見てきました。外部委託でも同じ穴が起きやすいポイントです。
経理代行の業務範囲によっては、給与計算や年末調整でマイナンバーを預かることもあります。マイナンバーは個人情報保護法に加えてマイナンバー法でも管理が求められる、特に慎重な取り扱いが必要な情報です。取り扱う業務にマイナンバーが含まれる場合は、専用の管理体制があるかも確認してください。
委託先が持つべき認証・資格とは(Pマーク・ISMS)
委託先を選ぶ際は、プライバシーマーク(Pマーク)やISMS認証の有無を必ず確認してください。
プライバシーマーク(Pマーク)とは、個人情報の取り扱いが適切な事業者に付与される第三者認証です。個人情報の安全管理体制を、日本情報経済社会推進協会(JIPDEC)などの審査機関が定期的に確認します。
ISMS(ISO27001)とは、個人情報に限らず、情報資産全般の管理体制を評価する国際規格の認証です。経理代行では、Pマークが個人情報、ISMSが情報全般というすみ分けで捉えると分かりやすくなります。
どちらの認証も、取得のために社内規程の整備や定期的な内部監査が必要です。認証を取得している会社は、その分だけセキュリティ体制に投資しているという目安になります。ただし認証がない会社が必ず危険というわけではありません。認証がない場合は、次章の契約条項でどこまで補えているかを確認してください。
認証は取得して終わりではありません。Pマークは2年ごとの更新審査、ISMSは1年ごとの維持審査と3年ごとの更新審査があります。委託先に確認する際は、取得年だけでなく直近の審査を通過しているかも聞いておくと安心です。
契約書で確認すべきセキュリティ条項5つ
秘密保持・再委託制限・データ消去などの5条項が、契約書に明記されているかを確認します。
個人情報保護法25条は、委託元に対して委託先の安全管理措置を監督する義務を課しています。個人情報保護委員会のガイドライン(通則編)では、委託先の取扱状況を把握することが求められています。契約書に条項がなければ、監督の実効性を示しにくくなります。
前掲のIPA調査では、発注元企業からセキュリティ要請を受けた経験がある中小企業は1割強で、要請内容の79.6%が「秘密保持措置」でした。秘密保持契約(NDA)は、委託先選びで最も確認されやすい項目だといえます。
| 条項 |
確認内容 |
| 秘密保持(NDA) |
契約終了後も含めた情報の取り扱い義務 |
| 再委託制限 |
再委託の可否と、可の場合の事前承諾の要否 |
| データ消去 |
契約終了時のデータ返却・完全消去の方法 |
| 損害賠償 |
漏えい発生時の賠償範囲と上限の有無 |
| 監査権 |
委託元が定期的に運用状況を確認できるか |
5条項のうち1つでも欠けている契約書は、口頭確認だけで済ませず、追記を依頼してください。特にデータ消去の方法は、削除ログの提示まで求められるかどうかで実効性が変わります。口頭の約束は、事故が起きたときには何の証拠にもならないもの。
データ管理・アクセス権限の実務チェック項目
データの保管場所・暗号化の有無・アクセス権限の範囲を、委託先に具体的に質問してください。
契約書の条項に加えて、実際の運用も確認が必要です。書面上は整っていても、運用が伴っていなければ意味がありません。確認したい項目は、次の4つです。
1つ目は、データの保管場所です。国内サーバーか海外サーバーかで、適用される法制度が変わります。2つ目は、通信・保存データの暗号化です。クラウド型の経理代行では、暗号化なしでの保存はリスクが高くなります。
3つ目は、多要素認証(MFA)の導入有無です。ID・パスワードだけの認証は、漏えい時の被害が広がりやすくなります。4つ目は、担当者ごとのアクセス権限です。全担当者が全データにアクセスできる状態は、最小権限の原則から外れています。
5つ目に確認したいのが、バックアップの取得頻度と保存期間です。日次でバックアップを取得していても、保存期間が短いと過去データの復旧に対応できないことがあります。委託前に、取得サイクルと保存期間を具体的な数値で聞いておくと、万一の際に困りにくくなります。
注意: 質問への回答があいまいな委託先
保管場所やアクセス権限の質問に対して、担当者が即答できない委託先は要注意です。運用担当者がセキュリティ体制を把握していない会社は、実際の事故対応でも初動が遅れやすくなります。
情報漏えい時の対応体制を確認する
情報漏えい時の報告期限と責任範囲が、契約書に明記されているかを確認します。
個人情報保護法では、一定規模以上の漏えい等が発生した場合、個人情報保護委員会への報告と本人への通知が義務付けられています。委託先で事故が起きた場合も、委託元がこの義務を負う立場になります。
だからこそ、委託先が事故発生時に何時間以内に報告するか、契約書に明記されているかを確認してください。報告が遅れるほど、委託元の対応も後手に回ります。あわせて、事故原因の調査体制や、再発防止策の提示義務も確認しておくと安心です。
あわせて確認したいのが、委託先がサイバー保険に加入しているかどうかです。保険への加入は、事故発生時の賠償対応力を示す一つの目安になります。加入の有無を聞くだけでも、委託先のリスク管理への姿勢が見えてきます。
経理BPO全体のリスクと対策は、経理アウトソーシングのデメリット6つ|失敗しない対策も解説でも整理しています。委託前に目を通しておくと、セキュリティ以外の注意点もあわせて把握できます。
セキュリティ軽視でよくある失敗例と注意点
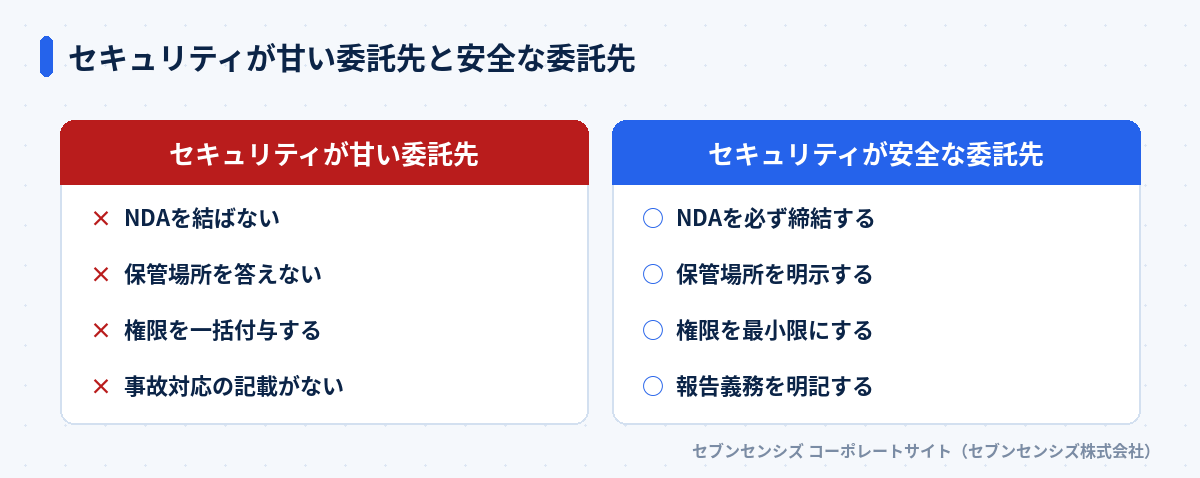
セキュリティ確認を契約前に怠ると、情報漏えいや責任の所在で契約後にトラブルになります。
 セキュリティが甘い委託先と安全な委託先
よくある失敗の1つ目は、価格の安さを優先してNDAの締結を省略してしまうケースです。口約束のまま業務を開始し、後から秘密保持の範囲でもめることがあります。契約前にNDAの締結を確認しないまま発注する会社は、想像以上に多いのが実情です。
2つ目は、担当者交代の際にアカウントの引き継ぎが甘くなるケースです。前任者のアクセス権限が残ったままになり、退職後も社内データへアクセスできる状態が続くことがあります。当社が会計ソフト導入を支援した企業でも、旧担当者のアカウントが半年以上放置されていた例がありました。放置されたアカウントは、外部からの侵入経路になりかねないリスク。
3つ目は、クラウド移行時にデータの保管場所を確認しないまま契約するケースです。海外サーバーで保管されていることを後から知り、社内規程との整合性で困る企業もあります。委託前の質問リストに、保管場所の項目を必ず加えてください。
4つ目は、契約書のセキュリティ条項を確認せず、口頭説明だけで納得してしまうケースです。担当者の説明が丁寧でも、書面に残っていなければ後から立証できません。口頭での説明は、必ず契約書の文言として反映されているかまで確認してください。
どこから手をつけるべきかの整理は、経理の現状分析(無料)からご相談いただけます。ご契約を前提としたご案内ではありません。
セキュリティ重視で経理代行を選ぶ4ステップ
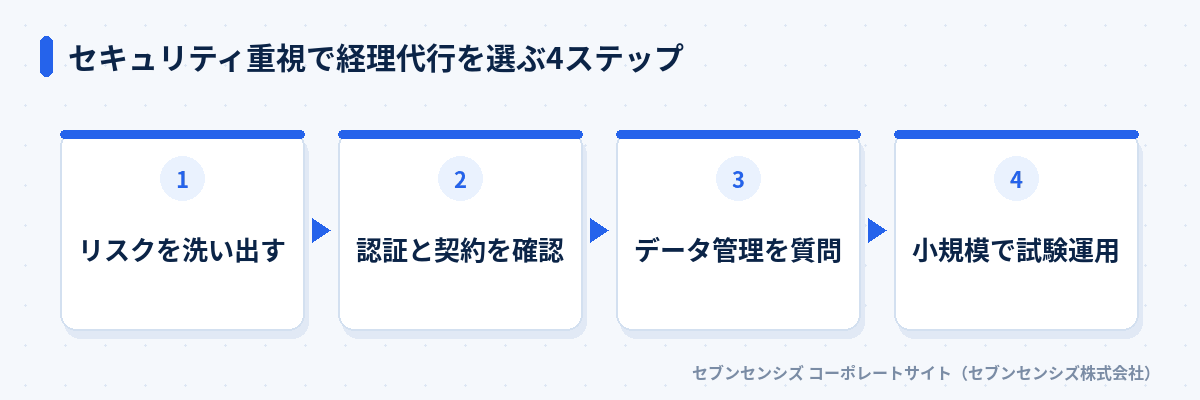
セキュリティ重視の選び方は、リスク洗い出しから試験運用までの4ステップで進めます。
 セキュリティ重視で経理代行を選ぶ4ステップ
第一に、自社が委託する予定のデータの機密性を洗い出します。給与情報を含むか、取引先の口座情報を含むかで、確認の厳しさを調整します。第二に、Pマーク・ISMSなど認証の有無と、5つの契約条項を確認します。
第三に、データの保管場所・暗号化・アクセス権限を具体的に質問します。回答が具体的であるほど、実際の運用も伴っている可能性が高いといえます。第四に、いきなり全業務を任せず、1〜2か月は一部業務だけで試験運用し、実際の対応を見極めてください。
契約後も安心せず、半年に一度は運用状況を確認する機会を設けてください。担当者や体制は時間とともに変わるため、契約時点の確認だけでは不十分です。定期的な見直しが、長期的な委託関係の安心につながります。
経理代行そのものの選び方全体は、経理代行の選び方5選|比較軸と契約前チェックリストで5つの比較軸を解説しています。
委託の可否から検討したい場合は、経理外注の判断基準5つ|自社に向いているかのチェックリストもあわせて確認してください。
経理代行と経理BPOの違いは、経理BPOとは?メリット3つと費用相場をわかりやすく解説で整理しています。自社だけで判断がつかない場合は、経理BPOの無料相談で確認項目を一緒に整理することもできます。
よくある質問
経理代行のセキュリティで最も確認すべきことは何ですか?
委託先の認証取得、契約書のセキュリティ条項、データ管理体制の3点です。
プライバシーマークとISMSの違いは何ですか?
Pマークは個人情報保護、ISMSは情報全般の管理体制を対象にした認証です。
契約書に必ず入れるべきセキュリティ条項は何ですか?
秘密保持・再委託制限・データ消去・損害賠償・監査権の5条項です。
情報漏えいが起きた場合、委託先にどんな責任がありますか?
契約内容によりますが、報告義務と損害賠償の条項が明記されているかを確認します。
セキュリティが不安な場合、まず何を確認すればよいですか?
データの保管場所とアクセス権限の範囲を、委託先に具体的に質問してください。
まとめ: 経理代行のセキュリティは5つのポイントを契約前に確認する
経理代行のセキュリティは、認証取得・契約条項・データ保管・アクセス権限・対応体制という5つのポイントを、契約前に確認することです。価格や対応スピードだけで決めず、契約書に条項として残っているかを必ず確認してください。
確認項目が自社だけで判断しづらい場合は、経理BPOの無料相談で第三者の視点から一緒に整理することもできます。まずは委託予定のデータがどこまで機微な情報を含むかの洗い出しから始めてください。
委託先のセキュリティ体制は、契約時点だけでなく契約後も定期的に見直しが必要です。経理代行のセキュリティは、価格ではなく確認の丁寧さで守られるもの。